



Apple перевірятиме публічні посилання iCloud на шкідливий вміст
Починаючи з iOS 27.3, iPadOS 27.3, macOS 27.3 і visionOS 27.3 Apple перевірятиме файли та фото, до яких ви відкрили доступ за публічним посиланням iCloud. Це випливає із заяви компанії про бета-версії нових систем; публічний реліз очікується в грудні.
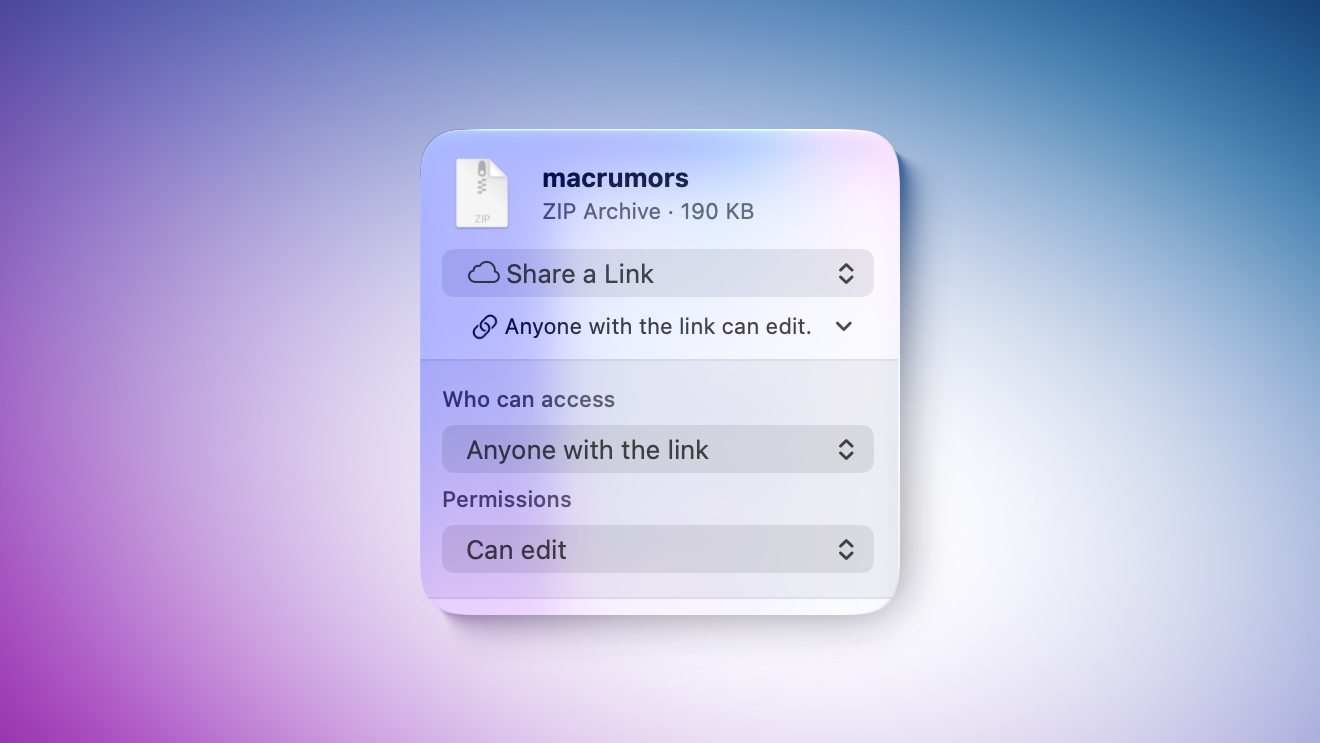
Перевірка стосується лише посилань із налаштуванням «Усі, хто має посилання» (Anyone with the link): це фото з iCloud Photos і файли з iCloud Drive. Такий вміст, за формулюванням Apple, стає «доступним для Apple» для перевірки. Посилання, якими ви поділилися з вибраними людьми, не оцінюються.
Що саме перевірятимуть і що за це буде
Що Apple вважає шкідливим вмістом, компанія не уточнює. MacRumors припускає, що йдеться про шкідливі файли та матеріали сексуального насильства над дітьми: Apple згадує можливе звернення до правоохоронців. Якщо перевірка щось знайде, Apple залишає за собою право перемістити, відхилити, змінити чи видалити файл, а також обмежити або заблокувати Apple Account.
Невідомо й інше: чи потраплять під перевірку посилання, створені до виходу оновлень 27.3. Apple на це питання поки не відповіла.
Шифрування для таких посилань не працює
Важлива деталь для тих, хто ввімкнув розширений захист даних: за словами Apple, вміст, відкритий для всіх за посиланням, більше не захищений наскрізним шифруванням, навіть за ввімкненої опції. Загальні правила сервісу описано в умовах iCloud.
Що зробити зараз: якщо треба передати файл одній людині, не створюйте відкритого посилання. Запросіть її за іменем чи адресою: такі посилання перевірка не зачіпає. Докладніше про сервіс — у матеріалі «Що таке iCloud і навіщо він потрібен».
Для звичайного користувача, який ділиться фото з родиною через запрошення, нічого не змінюється. Помітять це ті, хто роздає файли всім підряд відкритими посиланнями.
Відгуки та коментарі
Додати коментар