



Wireshark — безкоштовний аналізатор мережевого трафіку для macOS, який перехоплює дані з мережевих інтерфейсів і показує вміст з’єднань на рівні окремих пакетів. Програма підходить для пошуку причин збоїв, перевірки налаштувань мережі та вивчення роботи протоколів. Вона розпізнає безліч мережевих протоколів, уміє розбирати захоплені дані за полями й дає змогу зіставляти події з конкретними вузлами або потоками.
За можливостями Wireshark найближчий до tcpdump, однак ці інструменти розраховані на різні сценарії роботи. tcpdump запускається з термінала й зручний для швидкого захоплення трафіку у віддаленій системі, тоді як Wireshark пропонує графічний інтерфейс із детальним переглядом пакетів, підсвічуванням полів та інтерактивними фільтрами. Захоплення, виконане tcpdump, можна відкрити у Wireshark для подальшого аналізу, тому програми нерідко використовують разом.
Можливості Wireshark
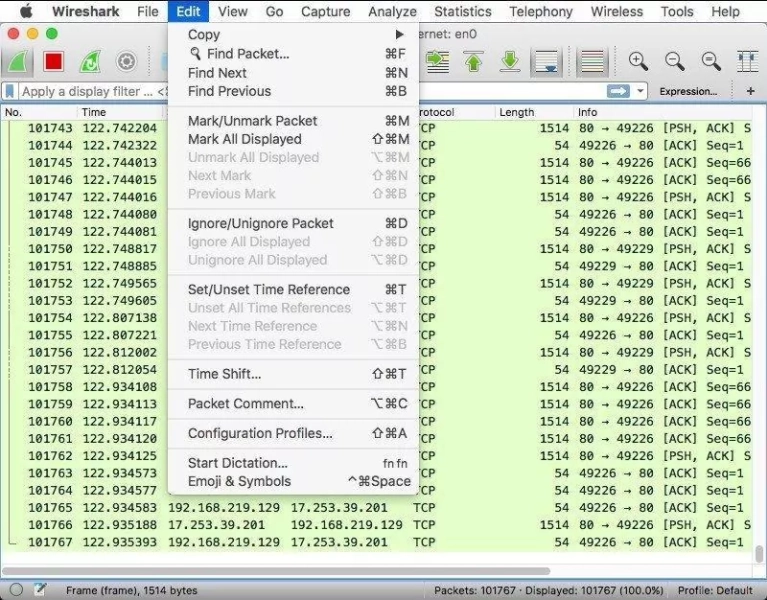
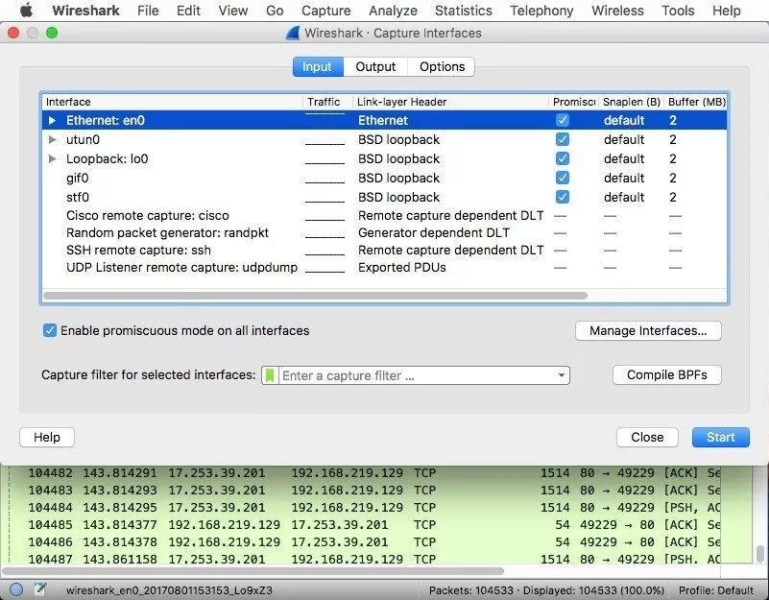
- Перехоплює трафік із доступних мережевих інтерфейсів macOS у реальному часі. Для аналізу можна вибрати конкретне підключення й спостерігати, як формуються мережеві обміни.
- Відкриває збережені файли захоплення, зокрема поширений формат pcapng. Це зручно під час розбору інциденту, коли дослідження виконується не на тому комп’ютері, де було отримано дані.
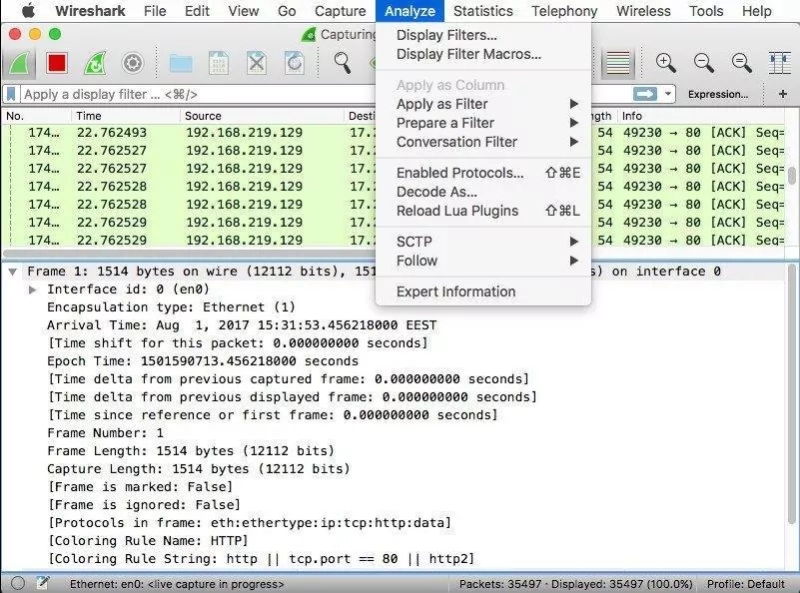
- Підтримує фільтри відображення, які допомагають швидко відібрати пакети за IP-адресою, портом, протоколом або значенням окремого поля. Складні умови можна застосовувати до вже зібраного захоплення без повторного запису трафіку.
- Розкриває структуру мережевих протоколів до окремих заголовків і параметрів. Така деталізація допомагає перевірити послідовність обміну й знайти пакет із неочікуваним прапорцем або помилковим значенням.
- Дає змогу переглядати вміст TCP- та інших потоків у зв’язному вигляді. Розрізнені пакети перетворюються на послідовність обміну, що полегшує діагностику незавершеної передачі або відповіді сервера.
- Використовує кольорове маркування для різних типів пакетів і проблемних ситуацій. Правила підсвічування можна налаштувати під конкретний проєкт або методику аналізу.
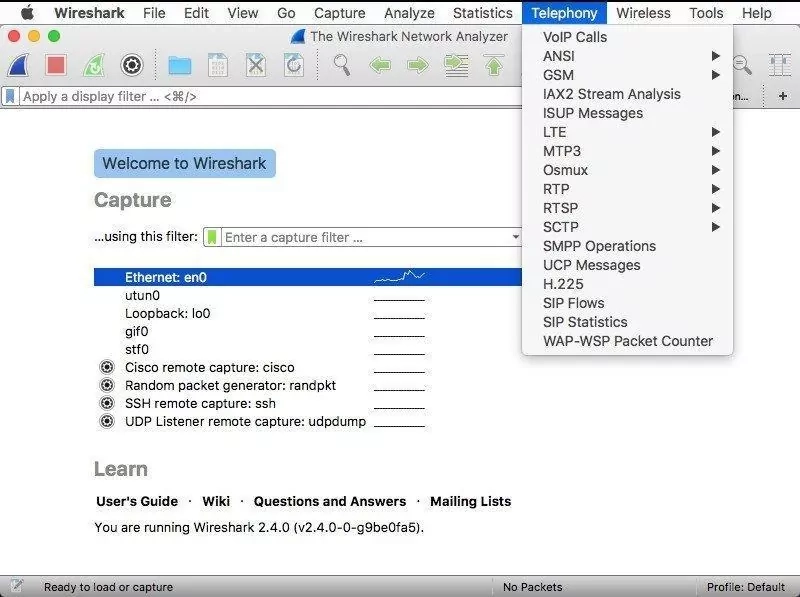
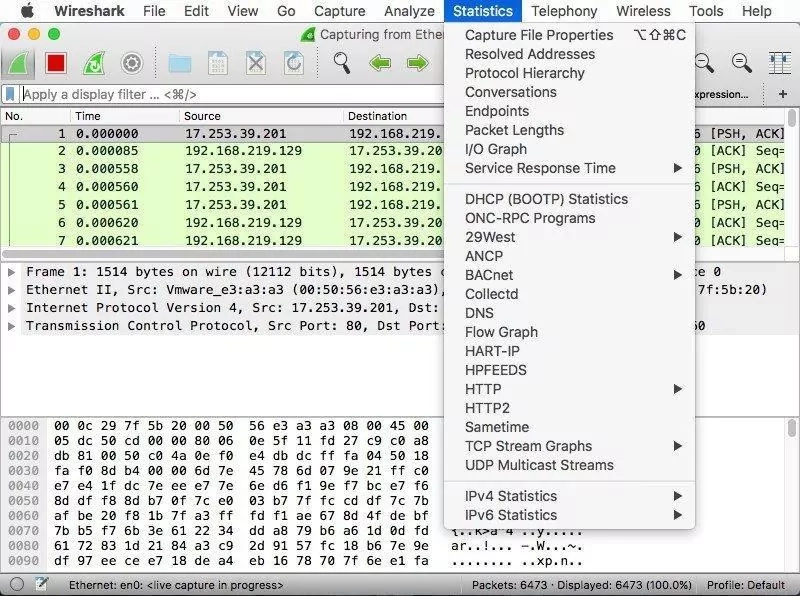
- Показує статистику за захопленням: ієрархію протоколів, активні кінцеві точки та відомості про діалоги. Ці представлення допомагають побачити структуру навантаження до детального перегляду окремих пакетів.
- Експортує результати в текстові й табличні представлення, а також зберігає відфільтрований матеріал для передачі колегам. Водночас початкове захоплення залишається доступним для повторної перевірки.
- Підтримує розшифрування деяких протоколів за наявності відповідних ключів або параметрів сеансу. Wireshark не знімає захист самостійно, але може показати розшифрований вміст, якщо дані для цього надано.
Wireshark особливо корисний у ситуації, коли звичайної перевірки доступності вузла недостатньо. За часовою послідовністю пакетів можна визначити затримку відповіді, повторну передачу або розрив з’єднання, а потім відокремити проблему локальної мережі від несправності на віддаленому боці.
Переваги аналізатора трафіку Wireshark
- Графічний інтерфейс об’єднує захоплення та дослідження даних в одному вікні. Не потрібно вручну складати довгі команди для переходу від загального списку пакетів до потрібного фрагмента.
- Глибокий розбір протоколів показує не лише факт передачі, а й значення окремих полів. Це стане в пригоді під час налагодження мережевої програми або перевірки відповідності обміну технічній документації.
- Фільтри дають змогу швидко звузити велике захоплення до одного з’єднання або типу події. Результат можна поступово уточнювати, не втрачаючи початкових даних.
- Програма працює як із поточним трафіком, так і з готовими файлами. Тому її можна застосовувати для оперативної діагностики та підготовки докладного звіту за раніше записаним інцидентом.
- Підтримка поширених форматів захоплення спрощує обмін матеріалами між фахівцями. Файл можна отримати на одному пристрої, а досліджувати на Mac.
- Безкоштовне поширення робить Wireshark доступним для навчальних завдань, лабораторних стендів і робочих команд без придбання комерційної ліцензії.
Недоліки
- Інтерфейс і структура мережевих протоколів потребують підготовки. Новачкові важко одразу зрозуміти призначення кожного поля та відрізнити нормальну послідовність пакетів від збою.
- Для захоплення трафіку можуть знадобитися додаткові дозволи macOS. Можливість бачити дані залежить від прав процесу, вибраного інтерфейсу та особливостей конкретного підключення.
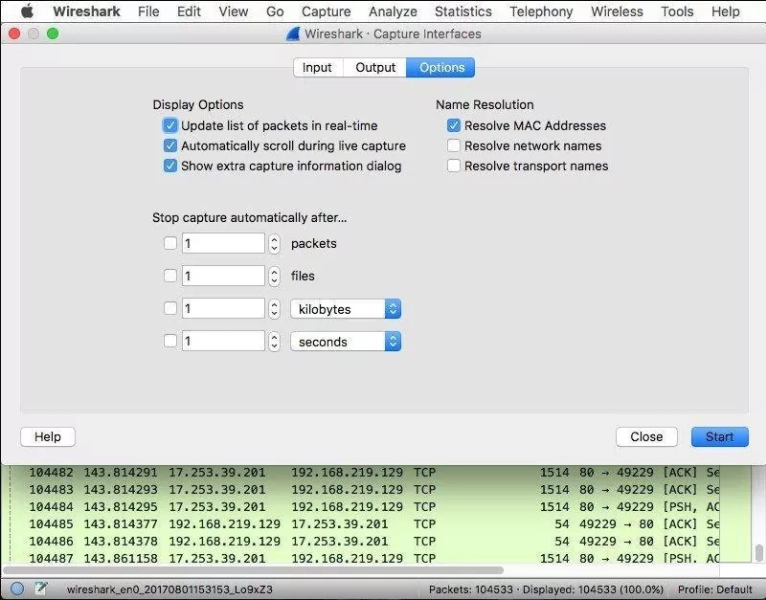
- Аналіз великих файлів може помітно навантажувати пам’ять і процесор. Під час тривалого захоплення доводиться обмежувати область запису фільтрами або працювати з окремими фрагментами.
- Зашифровані з’єднання не стають читабельними автоматично. Без ключів і коректних параметрів сеансу у вікні будуть видні метадані обміну, а не корисне навантаження.
- Wireshark призначений для спостереження й аналізу трафіку, а не для зручної зміни мережевих пакетів у реальному часі. Для активного втручання в обмін знадобляться інші інструменти.
- Перехоплення чужих даних без дозволу може порушувати вимоги безпеки та конфіденційності. Застосовувати програму слід лише в мережі, де такий аналіз дозволено.
Результати захоплення потребують ретельної інтерпретації: наявність повторної передачі не завжди означає несправність сервера, а відсутність відповіді може бути пов’язана з фільтрацією на проміжному вузлі. Wireshark показує фактичний обмін, але визначення причини проблеми залишається завданням фахівця.
Wireshark створено для тих, хто хоче розбирати мережеві несправності за даними, що спостерігаються, а не за непрямими симптомами. Програма підійде системним адміністраторам, розробникам і студентам, яким потрібен докладний перегляд обміну на Mac зі збереженням результатів для повторної перевірки. Wireshark поширюється безкоштовно.
Додати коментар