



Wireshark — бесплатный анализатор сетевого трафика для macOS, который перехватывает данные с сетевых интерфейсов и показывает содержимое соединений на уровне отдельных пакетов. Программа подходит для поиска причин сбоев, проверки настроек сети и изучения работы протоколов. Она распознает множество сетевых протоколов, умеет разбирать захваченные данные по полям и позволяет сопоставлять события с конкретными узлами или потоками.
По возможностям Wireshark ближе всего к tcpdump, однако эти инструменты рассчитаны на разный сценарий работы. tcpdump запускается из терминала и удобен для быстрого захвата трафика на удаленной системе, тогда как Wireshark предлагает графический интерфейс с подробным просмотром пакетов, подсветкой полей и интерактивными фильтрами. Захват, выполненный tcpdump, можно открыть в Wireshark для последующего анализа, поэтому программы нередко используют вместе.
Возможности Wireshark
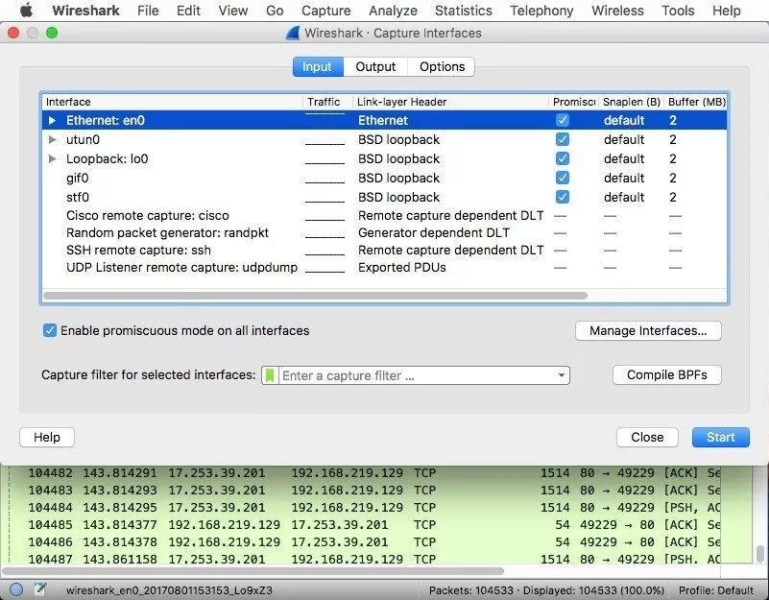
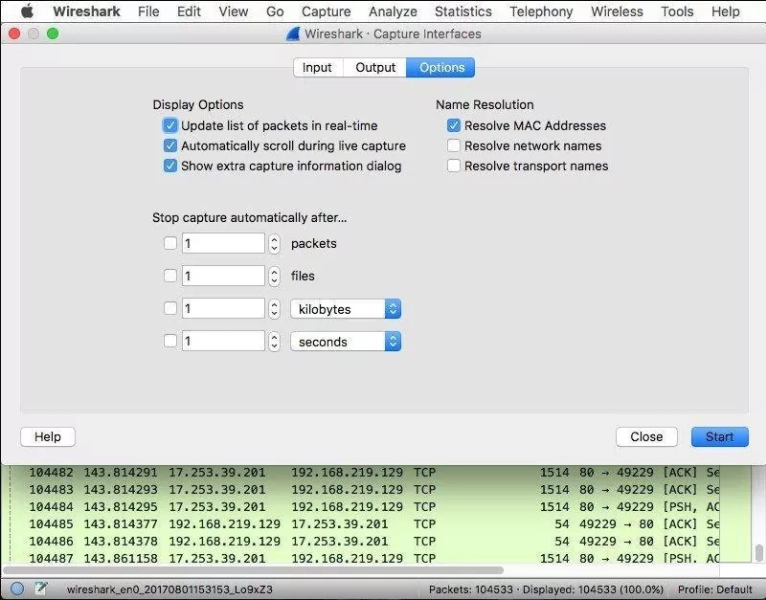
- Перехватывает трафик с доступных сетевых интерфейсов macOS в реальном времени. Для анализа можно выбрать конкретное подключение и наблюдать, как формируются сетевые обмены.
- Открывает сохраненные файлы захвата, включая распространенный формат pcapng. Это удобно при разборе инцидента, когда исследование выполняется не на том компьютере, где были получены данные.
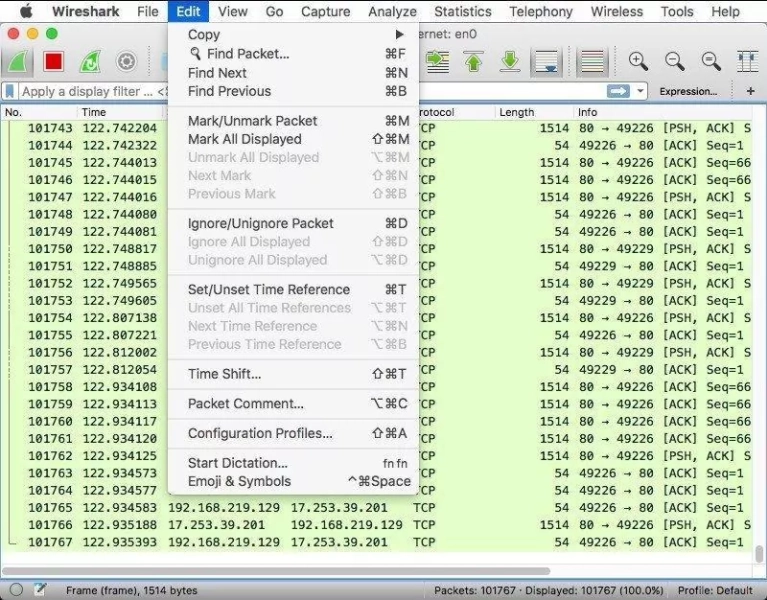
- Поддерживает фильтры отображения, которые помогают быстро отобрать пакеты по IP-адресу, порту, протоколу или значению отдельного поля. Сложные условия можно применять к уже собранному захвату без повторной записи трафика.
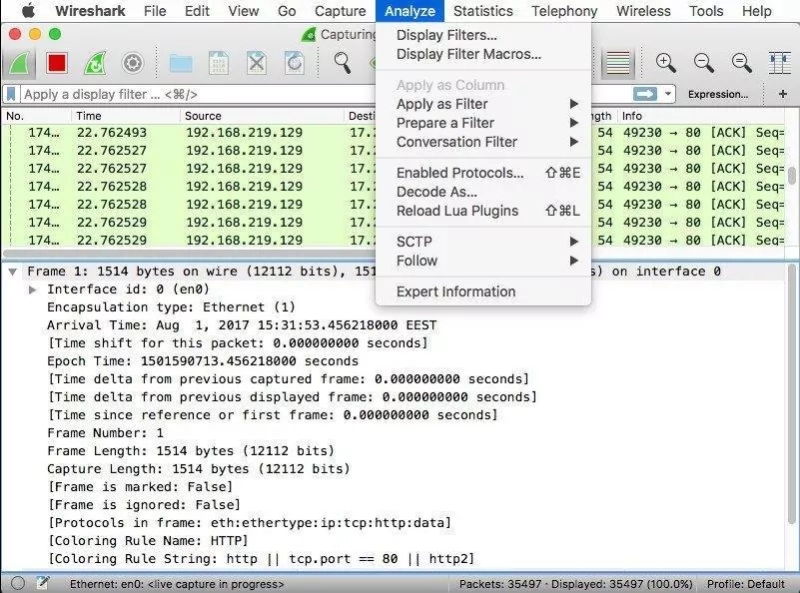
- Раскрывает структуру сетевых протоколов до отдельных заголовков и параметров. Такая детализация помогает проверить последовательность обмена и найти пакет с неожиданным флагом или ошибочным значением.
- Позволяет просматривать содержимое TCP- и других потоков в связном виде. Разрозненные пакеты превращаются в последовательность обмена, что облегчает диагностику незавершенной передачи или ответа сервера.
- Использует цветовую маркировку для разных типов пакетов и проблемных ситуаций. Правила подсветки можно настроить под конкретный проект или методику анализа.
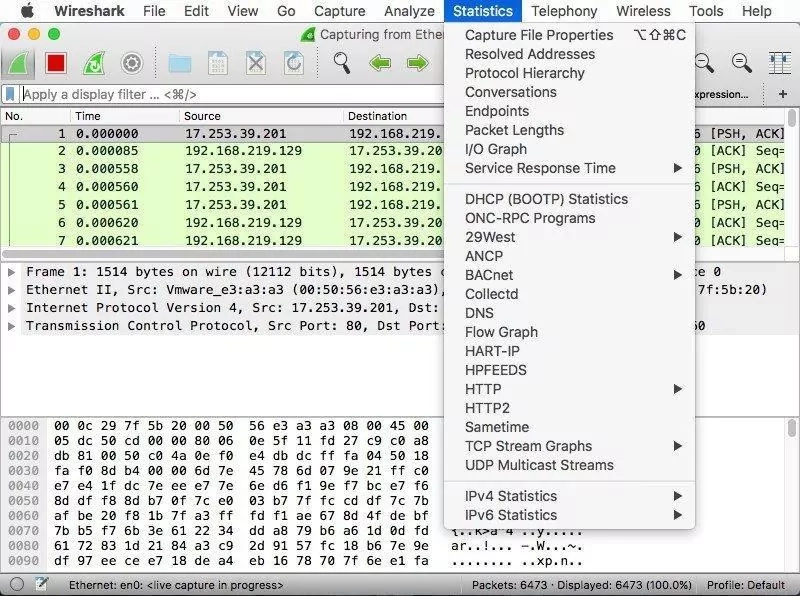
- Показывает статистику по захвату: иерархию протоколов, активные конечные точки и сведения о диалогах. Эти представления помогают увидеть структуру нагрузки до детального просмотра отдельных пакетов.
- Экспортирует результаты в текстовые и табличные представления, а также сохраняет отфильтрованный материал для передачи коллегам. При этом исходный захват остается доступным для повторной проверки.
- Поддерживает расшифровку некоторых протоколов при наличии соответствующих ключей или параметров сеанса. Wireshark не снимает защиту сам по себе, но может показать расшифрованное содержимое, если данные для этого предоставлены.
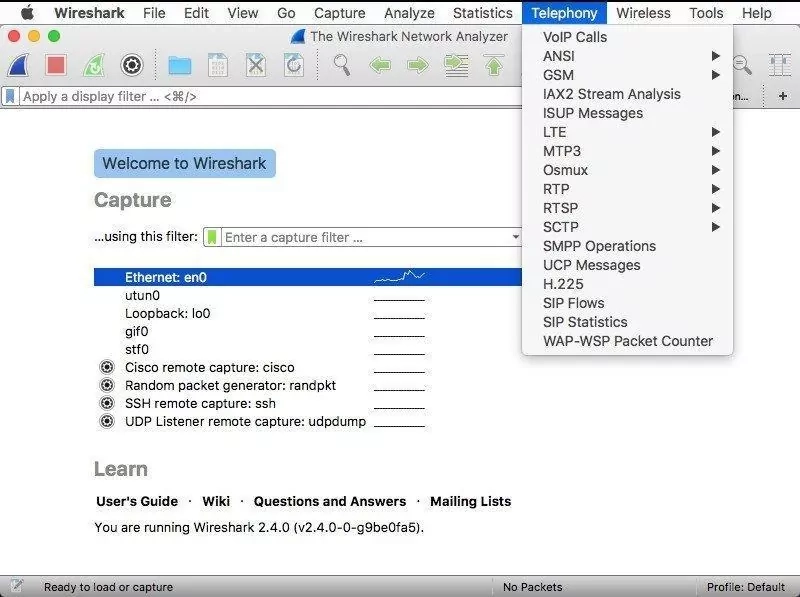
Wireshark особенно полезен в ситуации, когда обычной проверки доступности узла недостаточно. По временной последовательности пакетов можно определить задержку ответа, повторную передачу или разрыв соединения, а затем отделить проблему локальной сети от неполадки на удаленной стороне.
Преимущества анализатора трафика Wireshark
- Графический интерфейс объединяет захват и исследование данных в одном окне. Не требуется вручную собирать длинные команды для перехода от общего списка пакетов к нужному фрагменту.
- Глубокий разбор протоколов показывает не только факт передачи, но и значения отдельных полей. Это пригодится при отладке сетевого приложения или проверке соответствия обмена технической документации.
- Фильтры позволяют быстро сузить большой захват до одного соединения или типа события. Результат можно уточнять постепенно, не теряя исходные данные.
- Программа работает как с текущим трафиком, так и с готовыми файлами. Поэтому ее можно применять для оперативной диагностики и для подготовки подробного отчета по ранее записанному инциденту.
- Поддержка распространенных форматов захвата упрощает обмен материалами между специалистами. Файл можно получить на одном устройстве, а исследовать на Mac.
- Бесплатное распространение делает Wireshark доступным для учебных задач, лабораторных стендов и рабочих команд без покупки коммерческой лицензии.
Недостатки
- Интерфейс и структура сетевых протоколов требуют подготовки. Новичку трудно сразу понять назначение каждого поля и отличить нормальную последовательность пакетов от сбоя.
- Для захвата трафика могут понадобиться дополнительные разрешения macOS. Возможность видеть данные зависит от прав процесса, выбранного интерфейса и особенностей конкретного подключения.
- Анализ больших файлов способен заметно нагрузить память и процессор. При длительном захвате приходится ограничивать область записи фильтрами или работать с отдельными фрагментами.
- Зашифрованные соединения не становятся читаемыми автоматически. Без ключей и корректных параметров сеанса в окне будут видны метаданные обмена, а не полезная нагрузка.
- Wireshark предназначен для наблюдения и анализа трафика, а не для удобного изменения сетевых пакетов на лету. Для активного вмешательства в обмен потребуются другие инструменты.
- Перехват чужих данных без разрешения может нарушать требования безопасности и конфиденциальности. Применять программу следует только в сети, где такой анализ разрешен.
Результаты захвата требуют аккуратной интерпретации: наличие повторной передачи не всегда означает неисправность сервера, а отсутствие ответа может быть связано с фильтрацией на промежуточном узле. Wireshark показывает фактический обмен, но вывод о причине проблемы остается задачей специалиста.
Wireshark создана для тех, кто хочет разбирать сетевые неполадки по наблюдаемым данным, а не по косвенным симптомам. Программа подойдет системным администраторам, разработчикам и студентам, которым нужен подробный просмотр обмена на Mac с сохранением результатов для повторной проверки. Wireshark распространяется бесплатно.
Добавить комментарий