

iOS 27.2.1 закрывает дыры в Bluetooth, AirPlay и iMessage
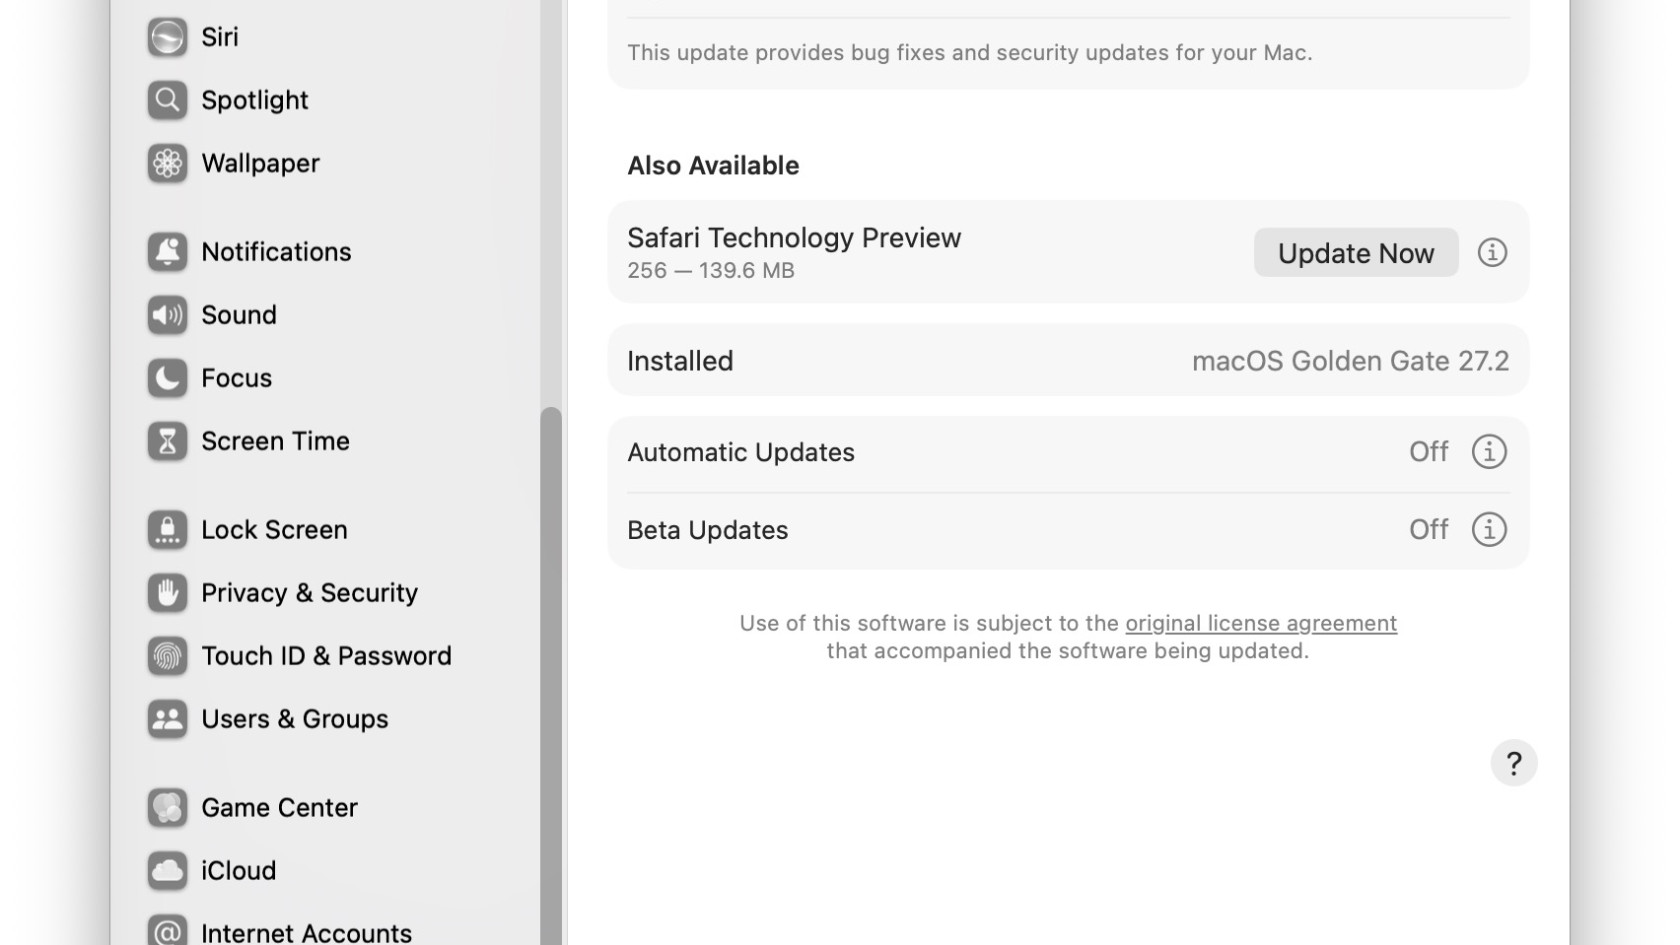
Apple выпустила iOS 27.2.1, iPadOS 27.2.1, macOS 27.2.1, watchOS 27.2.1 и visionOS 27.2.1. Обновление небольшое, но в нём закрыты уязвимости в Bluetooth, AirPlay и iMessage. Ни одну из них, по данным Apple, пока не использовали в реальных атаках, однако откладывать установку не стоит. Для Mac на прошлых ветках вышли macOS Tahoe 26.7.3 и Sequoia 15.8.3, для iPhone на старой системе — iOS 26.7.3.
Самое неприятное — набор ошибок в Bluetooth. Часть из них позволяла злоумышленнику в радиусе действия сети соединить своё устройство с вашим без вашего участия. Другие обходили ограничение на число попыток ввода кода сопряжения, которое мешает вредоносным приложениям подобрать код перебором. Ещё одна ошибка позволяла повредить память процесса и обрушить или перехватить приложение. Подробнее об уязвимостях рассказал TidBITS.
AirPlay получил два родственных исправления. Первое не даёт обойти лимит попыток кода тому, кто находится рядом по Bluetooth, второе — тому, кто сидит с вами в одной сети Wi-Fi.
В iMessage закрыли две дыры. Одна позволяла постороннему вступить в групповой чат без приглашения и читать переписку. Другая давала новому участнику группы доступ к сообщениям, отправленным до его появления. В iOS 18.7.12 и watchOS 26.6.1 этих исправлений нет — вероятно, там проблемы не было.
Отдельно iOS, iPadOS, watchOS и visionOS 27.2.1 чинят уязвимость в App Intents — системе, через которую приложения предлагают действия Siri, «Командам» и Spotlight. Из-за неё приложение могло получить доступ к личным данным.
Первыми обновляйте устройства, которые часто бывают в людных местах или подключаются к публичному Wi-Fi: iPhone, Apple Watch и MacBook.
На iPhone зайдите в «Настройки → Основные → Обновление ПО», на Mac — в «Системные настройки → Основные → Обновление ПО». Полный список исправлений для каждой системы есть на странице «Обновления безопасности Apple». Про то, как выпуск готовили, мы писали раньше: Apple тестирует iOS 27.2.1.
Комментарии
Добавить комментарий