

iOS 27.2.1 закриває діри в Bluetooth, AirPlay та iMessage
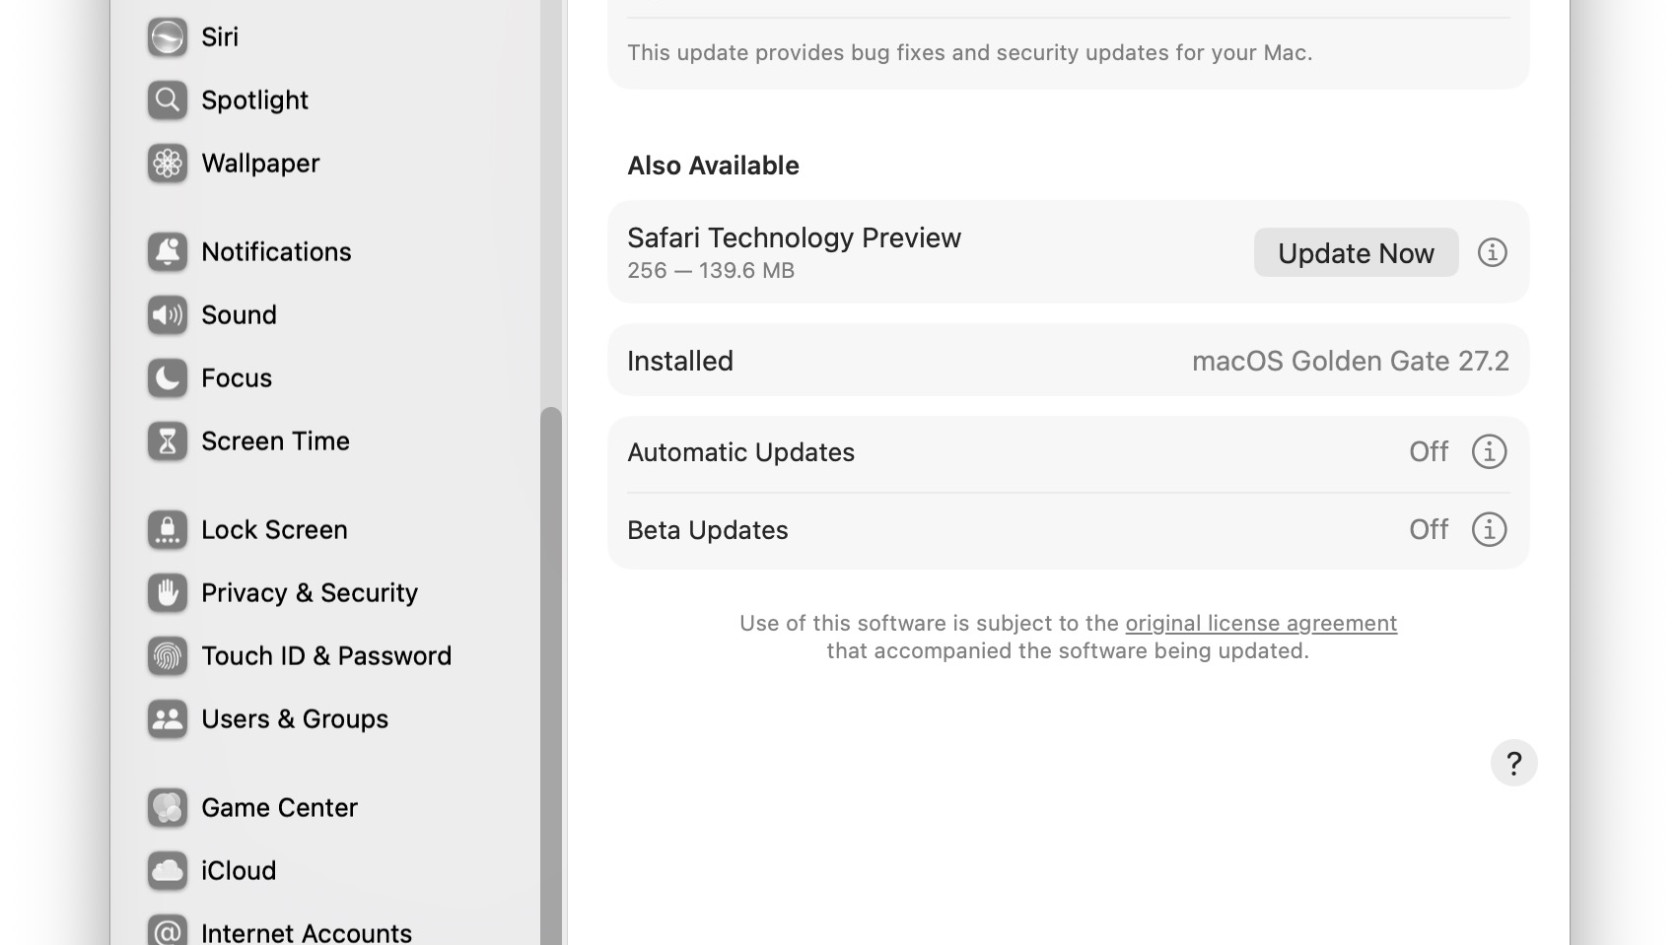
Apple випустила iOS 27.2.1, iPadOS 27.2.1, macOS 27.2.1, watchOS 27.2.1 і visionOS 27.2.1. Оновлення невелике, але в ньому закрито вразливості в Bluetooth, AirPlay та iMessage. Жодну з них, за даними Apple, поки що не використовували в реальних атаках, проте зволікати зі встановленням не варто. Для Mac на попередніх гілках вийшли macOS Tahoe 26.7.3 і Sequoia 15.8.3, для iPhone на старій системі — iOS 26.7.3.
Найнеприємніше — набір помилок у Bluetooth. Частина з них дозволяла зловмиснику в радіусі дії мережі з'єднати свій пристрій із вашим без вашої участі. Інші обходили обмеження на кількість спроб введення коду сполучення, яке заважає шкідливим застосункам підібрати код перебором. Ще одна помилка давала змогу пошкодити пам'ять процесу та обвалити або перехопити застосунок. Докладніше про вразливості розповів TidBITS.
AirPlay отримав два споріднені виправлення. Перше не дає обійти ліміт спроб коду тому, хто перебуває поруч за Bluetooth, друге — тому, хто сидить з вами в одній мережі Wi-Fi.
В iMessage закрили дві діри. Одна дозволяла стороннім приєднатися до групового чату без запрошення та читати листування. Інша відкривала новому учаснику групи доступ до повідомлень, надісланих до його появи. В iOS 18.7.12 і watchOS 26.6.1 цих виправлень немає — імовірно, там проблеми не було.
Окремо iOS, iPadOS, watchOS і visionOS 27.2.1 лагодять вразливість в App Intents — системі, через яку застосунки пропонують дії Siri, «Командам» і Spotlight. Через неї застосунок міг отримати доступ до особистих даних.
Першими оновлюйте пристрої, які часто бувають у людних місцях або підключаються до публічного Wi-Fi: iPhone, Apple Watch і MacBook.
На iPhone зайдіть у «Параметри → Загальні → Оновлення ПЗ», на Mac — у «Системні параметри → Загальні → Оновлення ПЗ». Повний перелік виправлень для кожної системи є на сторінці «Оновлення безпеки Apple». Про підготовку цього випуску ми писали раніше: Apple тестує iOS 27.2.1.
Відгуки та коментарі
Додати коментар